
Hay empresas donde un colaborador necesita recordar una contraseña para cada aplicación que utiliza durante su jornada: correo, herramientas de productividad, CRM, plataformas de colaboración y servicios en la nube. Con el tiempo, el acceso digital termina convirtiéndose en una colección de credenciales que nadie quiere administrar y que los atacantes sí quieren aprovechar.
En ese escenario aparece el Single Sign-On (SSO), o inicio de sesión único. Su objetivo es sencillo: permitir que un usuario se autentique una vez y pueda acceder posteriormente a distintas aplicaciones autorizadas sin tener que volver a introducir sus credenciales en cada una de ellas.
¿Qué es Single Sign-On (SSO)?
El Single Sign-On (SSO) es un mecanismo de autenticación que permite a un usuario acceder a múltiples aplicaciones y servicios utilizando una única autenticación.
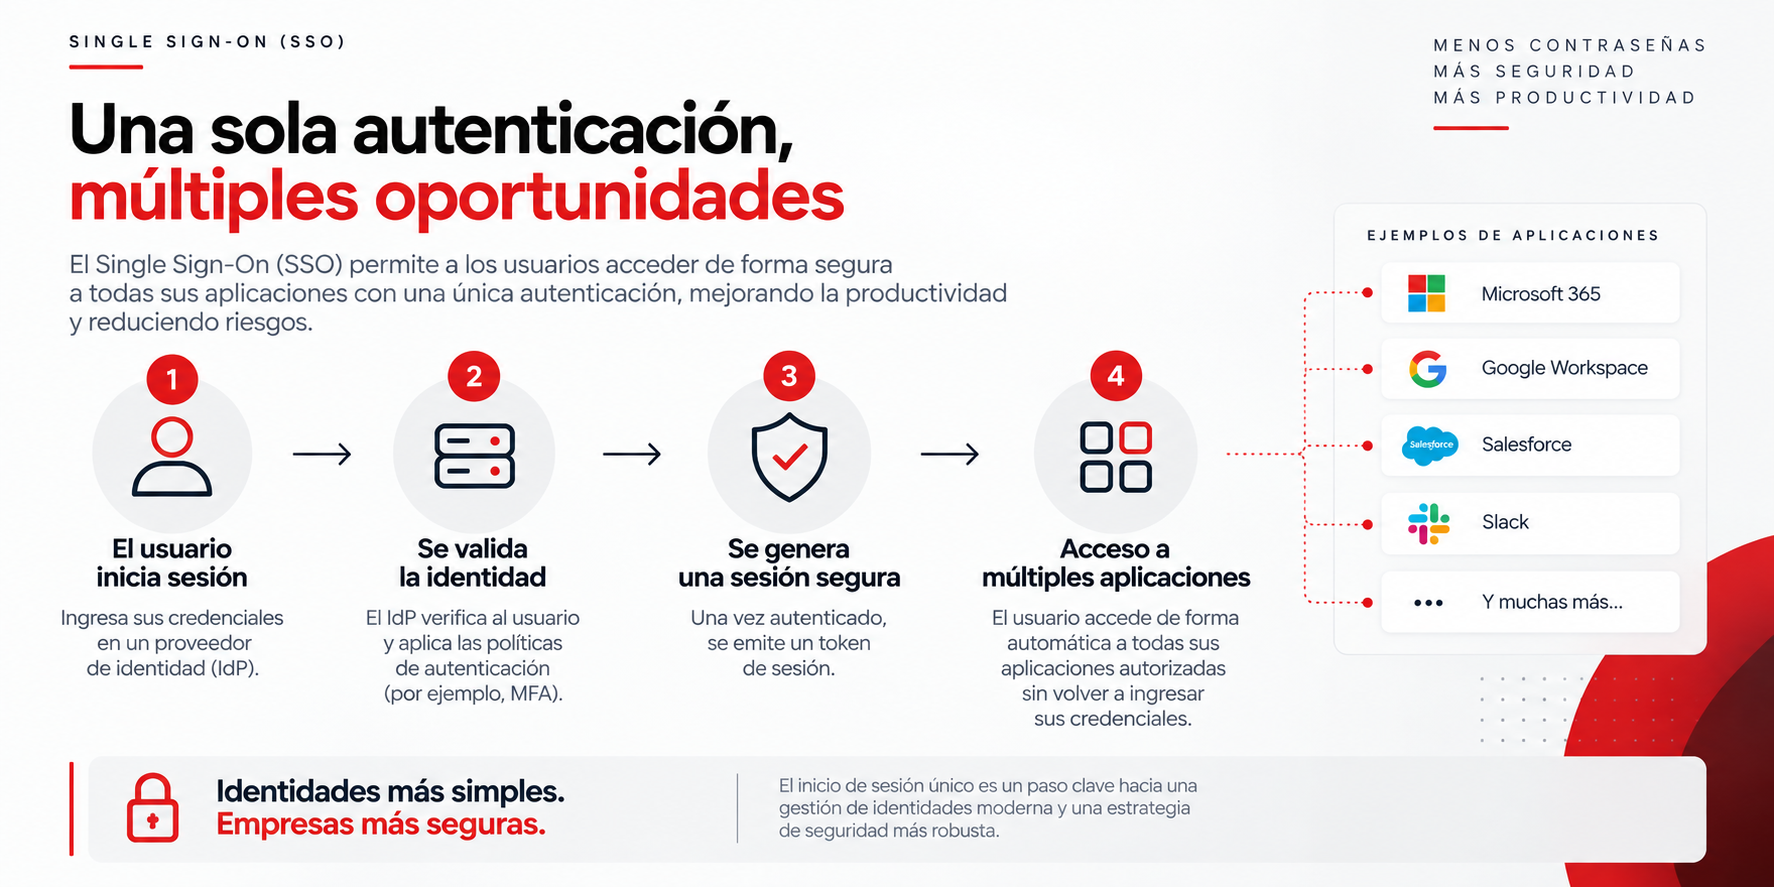
En lugar de gestionar credenciales de manera independiente en cada aplicación, la identidad se centraliza en un proveedor de identidad, conocido como Identity Provider (IdP). Este proveedor valida al usuario y permite que las aplicaciones confíen en esa autenticación.
Desde el punto de vista del usuario, el cambio parece pequeño: iniciar sesión una vez y continuar trabajando. Para TI, sin embargo, puede significar una forma mucho más ordenada de gestionar identidades, accesos y políticas de autenticación.
- Usuario
Intenta acceder a una aplicación.
- Proveedor de identidad
Recibe y procesa la solicitud de autenticación.
- Validación
Se verifica la identidad según las políticas configuradas.
- Autenticación
Puede incorporar MFA antes de conceder el acceso.
- Aplicación
El usuario accede al recurso autorizado.
¿Por qué las empresas utilizan SSO?
El problema que resuelve SSO no es solamente la cantidad de contraseñas. También tiene relación con la forma en que una organización administra sus identidades.
Cuando cada aplicación mantiene sus propios mecanismos de autenticación, la gestión puede fragmentarse. En cambio, centralizar el proceso permite establecer una experiencia de acceso más consistente y facilita la aplicación de políticas de seguridad.
Menos fricción para los usuarios
Los colaboradores pueden acceder a diferentes aplicaciones sin tener que repetir constantemente el proceso de autenticación.
Identidades más centralizadas
TI puede trabajar con un punto central para administrar usuarios, grupos y políticas de acceso.
Un acceso que puede protegerse mejor
Al centralizar la autenticación, es posible incorporar controles adicionales como MFA y políticas de acceso.
¿Su empresa tiene demasiados accesos que administrar?
El primer paso no es agregar otra herramienta. Es entender cómo están funcionando actualmente las identidades, aplicaciones y mecanismos de autenticación.
¿Su empresa tiene demasiados accesos que administrar?
Antes de implementar una nueva herramienta, es importante entender cómo se están gestionando actualmente las identidades, aplicaciones y mecanismos de autenticación.
SSO y MFA: no son lo mismo
Uno de los errores más comunes al hablar de autenticación es utilizar SSO y MFA como si fueran conceptos equivalentes. No lo son.
| Concepto | ¿Qué resuelve? | Ejemplo |
|---|---|---|
| SSO | Centraliza el inicio de sesión y permite acceder a diferentes aplicaciones después de una autenticación. | Un usuario se autentica y luego accede a varias aplicaciones autorizadas. |
| MFA | Añade factores adicionales para comprobar que la persona que intenta acceder es realmente quien dice ser. | Contraseña + aprobación mediante aplicación, código u otro factor. |
| SSO + MFA | Combina una experiencia de acceso centralizada con una capa adicional de verificación de identidad. | El usuario inicia sesión, completa MFA y posteriormente accede a las aplicaciones autorizadas. |
La idea clave: SSO simplifica el acceso. MFA fortalece la autenticación. Juntos permiten construir una experiencia de acceso más segura sin obligar al usuario a repetir el proceso de autenticación en cada aplicación.
¿Qué relación tiene SSO con Zero Trust?
Zero Trust parte de una premisa diferente a los modelos tradicionales: no se debería asumir que un usuario o dispositivo es confiable simplemente porque se encuentra dentro de la red corporativa.
Por eso, la identidad adquiere un papel central. Antes de permitir el acceso a un recurso, una organización puede evaluar quién es el usuario, qué recurso solicita, desde qué dispositivo se conecta y qué políticas deben aplicarse.
En este contexto, SSO puede formar parte de una arquitectura Zero Trust, pero no la reemplaza. El inicio de sesión único centraliza la autenticación; las políticas Zero Trust permiten definir bajo qué condiciones debe concederse el acceso.
Centraliza
Unifica la experiencia de autenticación entre múltiples aplicaciones y servicios.
Verifica
Añade factores adicionales para comprobar la identidad antes de permitir el acceso.
Evalúa
Permite establecer políticas de acceso basadas en identidad, contexto y nivel de confianza.
¿Cómo puede implementarse SSO con WatchGuard AuthPoint?
En el ecosistema WatchGuard, AuthPoint incorpora capacidades de autenticación multifactor y Single Sign-On dentro de una plataforma de seguridad de identidad administrada desde WatchGuard Cloud.
AuthPoint permite proteger el acceso a aplicaciones compatibles con mecanismos de federación como SAML y OIDC, combinando el inicio de sesión único con autenticación multifactor. :contentReference[oaicite:1]{index=1}
Esto permite plantear un escenario donde el usuario no tenga que autenticarse repetidamente en cada aplicación, mientras la organización mantiene controles de seguridad sobre el proceso de autenticación.
Un ejemplo práctico
Imagine una empresa donde sus colaboradores utilizan varias aplicaciones cloud durante la jornada. En un esquema tradicional, cada servicio podría requerir un inicio de sesión independiente.
Con una arquitectura basada en identidad, el usuario puede iniciar el proceso de autenticación mediante un proveedor de identidad, completar el mecanismo de verificación requerido y posteriormente acceder a las aplicaciones autorizadas.
En AuthPoint, este modelo puede combinarse con MFA y políticas de confianza cero para controlar las condiciones bajo las cuales se concede el acceso. :contentReference[oaicite:2]{index=2}
¿Qué se debe considerar antes de implementar SSO?
Implementar Single Sign-On no debería comenzar simplemente conectando aplicaciones. Primero es necesario entender cómo está funcionando actualmente la identidad dentro de la organización.
- Identificar las aplicaciones críticas: determinar qué servicios utilizan los colaboradores y cuáles deberían integrarse al modelo de autenticación.
- Revisar las identidades: conocer dónde se gestionan actualmente los usuarios y cómo se sincronizan con las plataformas.
- Definir políticas de acceso: establecer quién puede acceder a qué aplicaciones y bajo qué condiciones.
- Incorporar MFA: proteger el proceso de autenticación con factores adicionales cuando el nivel de riesgo lo requiera.
- Planificar altas y bajas: considerar qué ocurre cuando una persona ingresa, cambia de función o abandona la organización.
- Evaluar compatibilidad: revisar qué aplicaciones soportan los protocolos y mecanismos necesarios para integrarse al modelo SSO.
Beneficios de implementar Single Sign-On en una empresa
El valor de SSO no está únicamente en que el usuario tenga que escribir menos contraseñas. Una implementación correctamente diseñada puede mejorar diferentes aspectos de la gestión de identidades.
Mejor experiencia para los usuarios
Un acceso más centralizado reduce la necesidad de repetir procesos de autenticación y puede simplificar la jornada de los colaboradores.
Mayor control sobre las identidades
Al centralizar parte del proceso de autenticación, TI puede establecer políticas de acceso más consistentes y tener una visión más clara de cómo se gestionan las identidades.
Menos dependencia de múltiples credenciales
Cuando cada aplicación requiere una contraseña independiente, aumentan las oportunidades para errores de usuario, reutilización de credenciales y problemas de administración.
Una base para estrategias de seguridad de identidad
SSO puede convertirse en uno de los componentes de una estrategia más amplia que incluya MFA, políticas de acceso y principios Zero Trust.
¿SSO elimina el riesgo asociado a las contraseñas?
No.
Centralizar el inicio de sesión no significa que la identidad quede automáticamente protegida. De hecho, cuando una identidad permite acceder a múltiples aplicaciones, proteger ese punto de autenticación se vuelve especialmente importante.
Por eso, una implementación de SSO debería considerar controles adicionales como MFA, políticas de acceso y mecanismos para gestionar adecuadamente las identidades durante todo su ciclo de vida.
Una sola puerta de entrada exige una buena cerradura.
SSO puede simplificar el acceso, pero la autenticación que protege esa entrada debe estar correctamente diseñada.
¿Cuándo tiene sentido implementar SSO?
No todas las organizaciones tienen exactamente las mismas necesidades. Sin embargo, existen situaciones donde evaluar Single Sign-On puede ser especialmente conveniente.
- La empresa utiliza numerosas aplicaciones cloud y los usuarios deben autenticarse constantemente.
- TI necesita centralizar la gestión de identidades y accesos.
- Existen dificultades para controlar quién mantiene acceso a determinadas aplicaciones.
- La organización está avanzando hacia una estrategia de MFA o Zero Trust.
- Se busca mejorar la experiencia de los usuarios sin eliminar los controles de seguridad.
SSO no se trata solo de iniciar sesión una vez
El Single Sign-On responde a un problema muy concreto: la creciente cantidad de aplicaciones, identidades y procesos de autenticación que forman parte de la operación diaria de una empresa.
Su principal aporte es centralizar la experiencia de autenticación. Pero, desde una perspectiva de ciberseguridad, el verdadero valor aparece cuando esa capacidad se integra dentro de una estrategia más amplia de protección de identidad.
SSO simplifica. MFA verifica. Zero Trust permite establecer bajo qué condiciones se debe confiar.
En el caso de WatchGuard AuthPoint, estas capacidades pueden integrarse para proteger el acceso de los usuarios a aplicaciones y recursos, con administración centralizada desde WatchGuard Cloud. :contentReference[oaicite:3]{index=3}
Preguntas frecuentes sobre Single Sign-On (SSO)
¿Qué significa Single Sign-On?
Single Sign-On, o SSO, significa inicio de sesión único. Es un mecanismo que permite a un usuario autenticarse una vez y acceder posteriormente a múltiples aplicaciones autorizadas.
¿SSO y MFA son lo mismo?
No. SSO centraliza y simplifica el proceso de autenticación, mientras que MFA incorpora factores adicionales para verificar la identidad del usuario.
¿SSO mejora la seguridad?
Puede contribuir a una gestión más consistente de las identidades y accesos, especialmente cuando se combina con MFA y políticas de seguridad adecuadas.
¿Qué relación tiene SSO con Zero Trust?
SSO puede formar parte de una estrategia Zero Trust al centralizar la autenticación. Zero Trust, sin embargo, abarca un modelo más amplio de evaluación y control del acceso.
¿WatchGuard AuthPoint permite implementar SSO?
Sí. AuthPoint incorpora capacidades de Single Sign-On protegido con MFA para aplicaciones compatibles con SAML y OIDC, junto con otras capacidades de seguridad de identidad administradas desde WatchGuard Cloud.
¿SSO elimina las contraseñas?
No necesariamente. SSO permite centralizar el proceso de autenticación, pero la organización puede seguir utilizando credenciales y otros mecanismos de verificación según la arquitectura y las políticas definidas.
¿Quiere simplificar el acceso sin descuidar la seguridad?
Evaluemos cómo integrar SSO, MFA y políticas de identidad dentro de la realidad tecnológica de su empresa y determine si WatchGuard AuthPoint es una alternativa adecuada para su organización.
¿Su empresa tiene demasiados accesos que administrar?
Antes de implementar una nueva herramienta, es importante entender cómo se están gestionando actualmente las identidades, aplicaciones y mecanismos de autenticación.